Chuyên gia: Trong tương lai, nhiều giao dịch chuyển tiền có thể không cần nhập OTP
Khi nhận ra giao dịch đến từ thiết bị quen, vị trí quen và người nhận quen, vị chuyên gia cho rằng ngân hàng có thể giảm bớt bước xác thực.
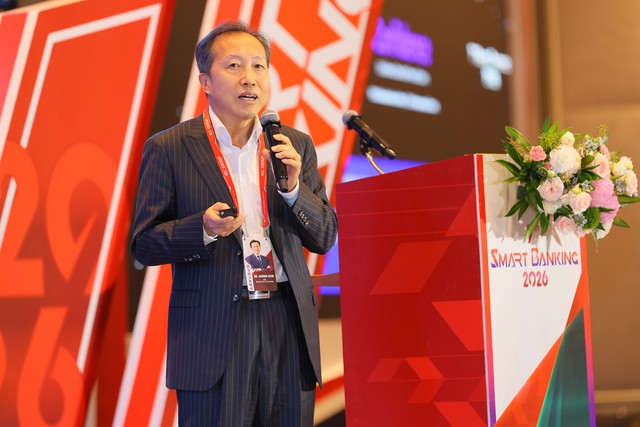
Ông Harmon Wang, Tổng Giám đốc StreamCube Technology Pte. Ltd.
Giao dịch "sạch" chỉ cần mật khẩu
Tại Hội thảo Smart Banking 2026 diễn ra mới đây tại Hà Nội, ông Harmon Wang, Tổng Giám đốc StreamCube Technology Pte. Ltd, đơn vị cung cấp giải pháp chống gian lận, cho rằng không phải giao dịch nào cũng cần đi qua đầy đủ các bước xác thực.
Theo ông Wang, ngân hàng luôn phải cân bằng giữa rủi ro và trải nghiệm khách hàng. "Suy cho cùng, mục tiêu của các tổ chức tài chính là phát triển kinh doanh. Họ không thể vì lo gian lận mà dừng kinh doanh lại", ông nói.
Vì vậy, hệ thống chống gian lận cần làm việc theo hai chiều: vừa dựa vào nơi đăng nhập, thiết bị và hành vi bất thường để nhận diện kẻ gian rồi nâng rào cản với nhóm này, vừa nhận diện được người dùng thật và giao dịch "sạch".
Ông Wang mô tả cụ thể: nếu thiết bị là máy mà chủ tài khoản thường dùng, vị trí đăng nhập là nơi họ hay đăng nhập và người nhận là đối tác thường xuyên giao dịch, ngân hàng có thể giảm bớt bước xác thực. "Chẳng hạn, với giao dịch trong phạm vi 1.000 USD, khách hàng không cần nhập OTP, chỉ cần mật khẩu là đủ", ông nói. Như vậy, cùng một hệ thống vừa bảo vệ được tài khoản, vừa mang lại trải nghiệm tốt hơn.
Khách hàng tự tin vẫn có thể bị lừa
Theo số liệu về tình hình lừa đảo tại Đông Nam Á năm 2025 được ông Wang dẫn lại, 63% người trưởng thành trong khu vực từng gặp lừa đảo và 22% đã trở thành nạn nhân trong năm qua. Tổng thiệt hại lên tới 23,6 tỷ USD, bình quân mỗi nạn nhân mất khoảng 660 USD. Kẻ gian tiếp cận nạn nhân chủ yếu qua cuộc gọi điện thoại (62%), tin nhắn SMS (56%) và ứng dụng nhắn tin (49%).
Đáng chú ý, 78% người trưởng thành Đông Nam Á cảm thấy tự tin mình nhận ra được lừa đảo, nhưng 2/3 vẫn từng gặp phải. Theo ông Wang, chỉ dựa vào sự cảnh giác của người dùng là chưa đủ.
Chính ông Wang từng ba lần trở thành mục tiêu. Năm 2013, kẻ gian thực hiện một giao dịch thử với số tiền nhỏ trên tài khoản của ông, nhưng ngân hàng China Merchants Bank đã phát hiện và chặn kịp. Năm 2015, ông thức dậy vào sáng thứ Hai và thấy 11 thông báo giao dịch trên điện thoại, tất cả diễn ra lúc nửa đêm, tổng cộng khoảng 5.000 nhân dân tệ. Năm 2017, ông làm mất chiếc iPhone 7 trên xe công nghệ, và sau khi làm lại SIM thì nhận được tin nhắn giả danh dịch vụ hỗ trợ, rồi lỡ bấm vào đường link lừa đảo. "Ba lần ở ba thời điểm khác nhau, nhưng đều cho thấy một điều: gian lận luôn thay đổi, nên hệ thống phòng vệ phải thay đổi nhanh hơn", ông nói.
"Có khi tài khoản trông bình thường, nhưng thiết bị mới nói lên sự thật"
Để phân biệt "người tốt" và "kẻ xấu", theo ông Wang, ngoài thông tin tài khoản và lịch sử giao dịch, ngân hàng cần thêm những dữ liệu thường bị thiếu như dữ liệu thiết bị hay địa chỉ IP. Công nghệ nhận diện thiết bị có thể tạo một định danh riêng cho từng chiếc máy, đồng thời phát hiện các dấu hiệu rủi ro như phần mềm giả lập, máy đã bị phá khóa (root, jailbreak), dùng VPN hay máy chủ trung gian. "Có khi tài khoản trông hoàn toàn bình thường, nhưng thiết bị mới nói lên sự thật", ông Wang nói.
Ông dẫn ví dụ về một tài khoản doanh nghiệp tại Trung Quốc bị phát hiện tiếp tay cho lừa đảo đầu tư năm 2023. Dấu hiệu đầu tiên là khoản chi 253 nhân dân tệ ghi nội dung "tiền nước" nhưng lại chuyển cho một cá nhân. Tiếp đó là các giao dịch thử 5 nhân dân tệ vào cuối ngày và đầu ngày hôm sau. Rồi chỉ trong khoảng 11 phút sáng hôm sau, tài khoản nhận liên tiếp 300.000, 200.000, 150.000 và 100.000 nhân dân tệ từ bốn cá nhân ở bốn ngân hàng khác nhau, khoản cuối ghi "mua cổ phiếu". Khi số dư lên 800.000 nhân dân tệ, hệ thống phong tỏa tài khoản trước khi tiền bị chuyển đi. Đáng ngờ hơn, tài khoản doanh nghiệp này hoàn toàn không có dòng tiền kinh doanh thông thường như tiền điện nước, tiền thuê nhà, tiền lương hay thuế.
"Giao dịch lừa đảo được ngăn chặn tốt nhất là giao dịch không bao giờ xảy ra"
Theo đánh giá của ông Wang, phần lớn tổ chức tài chính Việt Nam vẫn dùng các nền tảng riêng lẻ, chưa xử lý được theo thời gian thực. "Đây là việc cấp bách. Chúng ta cần xây dựng năng lực từ nền móng", ông nhận định.
Ông cũng lưu ý nhiều ngân hàng quan tâm đến mô hình học máy, nhưng muốn huấn luyện cần ít nhất 1.000 mẫu giao dịch gian lận trong dữ liệu lịch sử, điều không phải đơn vị nào cũng có. Lời khuyên của ông là "nghĩ lớn nhưng bắt đầu từ nhỏ", chẳng hạn từ giám sát thời gian thực giao dịch ngân hàng trực tuyến, rồi dần mở rộng lên toàn hệ thống. "Một tòa nhà cao tầng không thể xây xong trong một ngày", ông nói.
Về lâu dài, ông Wang cho rằng cần cách tiếp cận "toàn xã hội" như ở Trung Quốc, nơi một trung tâm chống lừa đảo quốc gia kết nối ngân hàng, nhà mạng, công an và doanh nghiệp. Ngân hàng chia sẻ giao dịch đáng ngờ và tài khoản bất thường, nhà mạng cung cấp website giả mạo và chặn các thuê bao lừa đảo, còn trung tâm phân tích rồi phản hồi lại cảnh báo, danh sách đen và yêu cầu phong tỏa tài khoản. "Giao dịch lừa đảo được ngăn chặn tốt nhất là giao dịch không bao giờ xảy ra", ông nói.
Lan Anh
Nguyễn Đức Hải
Link nội dung: https://antt.nguoiduatin.vn/chuyen-gia-trong-tuong-lai-nhieu-giao-dich-chuyen-tien-co-the-khong-can-nhap-otp-205261025223014461.htm